PHP·Node.js 원격 실행 취약점, 무료 도구로 서버 노출 점검
- 인사이너리가 PHP2Shell과 Node2Shell 취약점의 노출 여부를 무료로 진단하는 점검 도구 ‘insignary-chk’를 공개했다.
- 두 취약점은 인증 없이 원격 코드 실행으로 이어질 수 있으며, PHP 8.2~8.5와 Node.js 22·24·26 등이 영향을 받는다.
- 별도 설치나 회원 가입 없이 리눅스 서버와 컨테이너 환경을 점검할 수 있어, IT 교육 실습 서버를 운영하는 강사나 담당자도 활용해 볼 만하다.
서울--(뉴스와이어)--글로벌 오픈소스 보안 전문기업 인사이너리(Insignary, 총판 OSBC)는 최근 공개된 PHP·Node.js 런타임 취약점인 PHP2Shell과 Node2Shell을 무료로 진단할 수 있는 점검 도구 ‘insignary-chk’를 공개했다.
PHP2Shell은 PHP 런타임의 두 가지 결함(CVE-2026-109618, CVE-2026-109619)으로, 인증 없이도 원격 코드 실행이 가능한 것으로 알려졌다. PHP 8.2, 8.3, 8.4, 8.5 버전과 PHP-FPM·Apache mod_php·php-cgi 등 웹 요청을 처리하는 구성에서 영향을 받으며, 런타임 수준의 결함이라 코드 리뷰만으로는 탐지가 어렵다. 벤더 소프트웨어나 컨테이너 이미지 내부에 포함된 PHP까지 파악해야 하는 이유다.
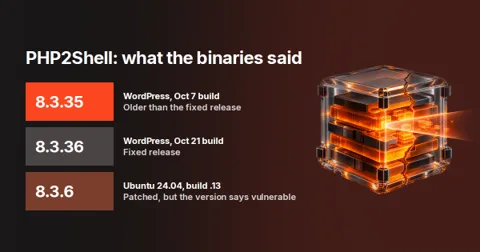
수정 버전은 PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35다. Node2Shell(CVE-2026-111497)은 Node.js에 내장된 Brotli 압축 해제 기능에서 발생하는 메모리 범위 밖 쓰기 결함으로, 조작된 압축 데이터를 처리하는 과정에서 원격 코드 실행으로 이어질 수 있는 것으로 알려졌다. Node.js 22.x, 24.x, 26.x 버전이 영향을 받으며, 각각 22.23.4, 24.22.1, 26.12.1로 올리면 해결된다. 이미 지원이 끝난 20.x 이하 버전은 별도 수정판 없이 그대로 영향을 받는 상태로 남아 지원 중인 버전으로 올리는 것이 대응 방법이다.
insignary-chk는 리눅스 서버와 컨테이너 환경을 대상으로 두 취약점의 노출 여부를 점검하는 무료 도구다. 별도 설치 절차나 회원 가입 없이 내려받아 바로 점검을 시작할 수 있고, 점검 과정에서 모은 정보를 외부로 내보내지 않아 보안이 민감한 환경에서도 비교적 부담 없이 쓸 수 있다. 점검을 마치면 결과는 우선순위에 따라 정리돼 나와 급한 조치가 필요한 부분부터 먼저 확인할 수 있다.
점검 보고서에는 지금 당장 조치해야 할 항목과 설치는 돼 있지만 아직 실행되지 않아 조만간 조치하면 되는 항목, 사람이 한 번 더 확인해야 할 항목의 수가 먼저 나오고, 그 아래로 점검한 서버·이미지별 세부 결과가 이어진다.
인사이너리는 소스 코드 없이도 납품 소프트웨어나 컨테이너 이미지, 장비 펌웨어에 포함된 구성요소와 버전을 찾아내는 바이너리 기반 소프트웨어 구성 분석(SCA) 기술을 주력 제품 Clarity에 적용해 온 회사다. Clarity는 여러 SCA 도구와 공급사 SBOM을 한곳에 모아 두면 새 CVE가 나왔을 때 다시 스캔하지 않고도 영향받는 범위를 확인할 수 있게 해주며, 이달 중에는 SBOM을 기반으로 운영 중인 서버의 취약점을 확인하는 런타임 SBOM 검사 기능도 Clarity에 추가될 예정이다. insignary-chk는 인사이너리가 PHP2Shell·Node2Shell 두 취약점에 한해 누구나 먼저 무료로 점검해 볼 수 있도록 별도로 만들어 공개한 도구다.
김택완 인사이너리 CEO는 “PHP2Shell과 Node2Shell처럼 런타임 수준에서 발생하는 취약점은 코드만 들여다봐서는 찾기 어렵다”며 “설치 환경을 바꾸지 않고도 몇 분 안에 노출 여부를 확인할 수 있는 무료 도구를 제공해 기업들이 먼저 위험을 파악하고 대응할 수 있도록 돕고자 한다”고 말했다.
insignary-chk는 인사이너리 웹사이트(insignary.com (https://insignary.com/))의 Free Tools 메뉴에서 무료로 내려받을 수 있으며, 같은 메뉴에서 AI 작성 코드를 탐지하는 무료 데모 AI Code Detector도 제공한다.
인사이너리 소개
Insignary(인사이너리)는 바이너리 구성 분석(Binary Composition Analysis)과 소프트웨어 공급망 보안을 전문으로 하는 사이버보안 기업이다. 자사의 특허 기술을 통해 기업은 소스 코드에 접근하지 않고도 컴파일된 바이너리만으로 오픈소스 소프트웨어 구성 요소와 취약점, 소프트웨어 출처를 직접 식별할 수 있다. Insignary는 전 세계 기업, 정부 기관, 소프트웨어 공급업체를 고객으로 하며, 유럽의 BearingPoint, 일본의 Cybertrust Japan, TMA Solutions를 비롯한 전략적 투자자 및 파트너사의 지원을 받고 있다. Insignary는 글로벌 파트너 생태계를 통해 북미, 유럽, 아시아 전역에서 소프트웨어 공급망 보안 관련 활동을 지원하고 있다. 자세한 내용은 홈페이지에서 확인할 수 있다.
OSBC 소개
오에스비씨(OSBC)는 2006년 설립된 국내 최초의 오픈소스 보안 및 컴플라이언스 관리 전문 기업이다. 오픈소스/SBOM 관리 솔루션과 컨설팅을 제공하며, 2022년부터 글로벌 선두 보안 플랫폼인 Snyk(스닉)을 비롯해 FossID, Clarity 솔루션을 국내 독점 유통하고 있다.
웹사이트: http://www.osbc.co.kr
언론연락처: OSBC/인사이너리 박세은
이 보도자료는 OSBC이 작성해 뉴스와이어 서비스를 통해 배포한 뉴스입니다.
ⓒ 강사뉴스. 무단전재·재배포, AI 학습 및 활용 금지
이 기사 정보
- 분류: 기업동향
- 발행일: 2026.11.06
- 작성: 서울--(뉴스와이어)
- 출처: 뉴스와이어 보도자료
- 기사 주소: https://gangsanews.co.kr/news/6705
- 관련 기사: 2U 엣지 AI 서버 2종 확대, 기업 AI 실운영 인프라 겨냥 · AI가 추천하는 브랜드, 이제 매주 무료로 확인할 수 있다 · AGC 바이오로직스, 코펜하겐 공장 추가로 5억유로 계약 확대 · 세종의 사가독서를 여행으로, 여주 웰리딩 트립 4기 11월 21일
강사·교육업계 소식을 메일로 받아보세요
신청하시면 확인 메일이 갑니다. 확인을 누르셔야 받으시며, 언제든 해지할 수 있습니다. 지난 호 보기